[DrayOS5] Blokowanie ruchu WAN-Localhost z adresów IP o złej reputacji
Routery DrayTek z systemem DrayOS5 to m.in. seria Vigor C410, C510, 2136, 2928 .
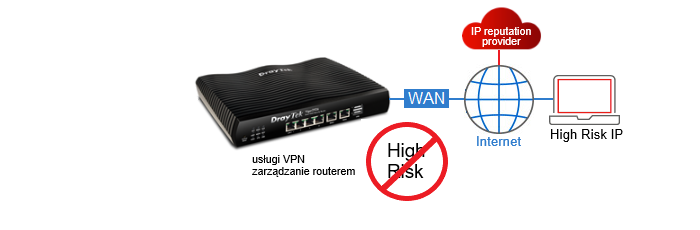 Główne założenia przykładu:
– blokowanie ruchu przychodzącego do wewnętrznych usług routera (VPN, zarządzanie) z adresów IP o złej reputacji
WCF URL/IP Reputation wspiera reputację IP.
Klasyfikacja reputacji IP:
– High Risk (0-20)
– Suspicious (21-40)
– Moderate Risk (41-60)
– Low Risk (61-80)
– Trustworthy (81-100)
Klasyfikacja kategorii IP o złej reputacji:
– Spam Source
– Windows Exploits
– Web Attacks
– Botnets
– Scanners
– Denial of Service
– Reputation
– Phishing
– Proxy
– Mobile Threats
– Tor Proxy
Jeśli chcesz sprawdzić klasyfikację danego adresu IP to przejdź do zakładki Security / URL/IP Lookup.
WCF
Aktywuj usługę WCF (licencja testowa na 30 dni), która zapewnia dostęp do klasyfikacji reputacji IP.
Zapoznaj się z przykładem [DrayOS5] Aktywacja licencji WCF przez portal MyVigor
Reguły Firewall
Przejdź do zakładki Security / Firewall Filters / URL/IP Reputation Filters.
Zaznacz Enable URL/IP Reputation Filters, aby włączyć funkcję.
Dla kierunku Inbound (Internet to Router WAN) czyli dla ruchu przychodzącego do wewnętrznych usług routera:
-zaznacz opcję Block when threat detected, aby router blokował adresy IP stanowiące zagrożenie
-w opcji Log when under wybierz 40 – Suspicious, aby router generował logi dla adresów IP sklasyfikowanych jako High Risk oraz Suspicious
 Przejdź do zakładki Security / Security Defense Status / URL/IP Reputation.
Sprawdź listę zablokowanych adresów IP.