VPN Client-to-Site IPsec IKEv2 EAP z certyfikatem prywatnym
Instrukcja konfiguracji routera DrayTek z systemem DrayOS 3/4 w roli serwera VPN (respondera) z certyfikatem prywatnym dla połączeń IPsec IKEv2 EAP-MSCHAPv2 Host-to-LAN (Remote Access).
Routery DrayTek z systemem DrayOS 4 to m.in. seria Vigor 2135, 2765, 2915, 2865, 2927, 2962, 3910, 3912
Routery DrayTek z systemem DrayOS 3 to m.in. seria Vigor 2133, 2762, 2860, 2862, 2925, 2926, 2952, 3220
Spis treści:
Serwer VPN – router Vigor
Klient VPN – Windows
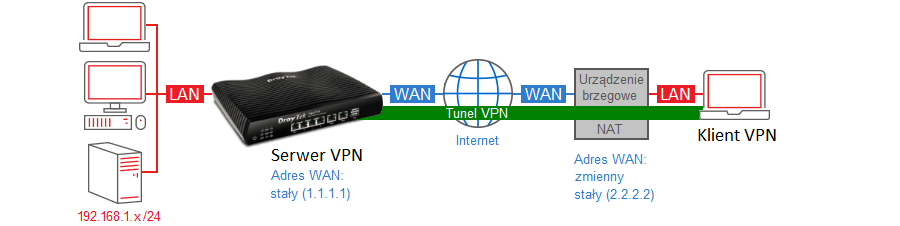
Główne założenia przykładu:
– typ tunelu VPN: Remote Access / Client-to-Site / Host-to-LAN
– protokół VPN: IPsec IKEv2 EAP-MSCHAPv2
– autentykacja: nazwa użytkownika i hasło
– Vigor router wykorzystuje certyfikat prywatny podpisany przez wewnętrzny Root CA
– adres WAN serwera VPN: stały (IP – 1.1.1.1)
– adres klienta VPN: zmienny
Połączenie IPsec IKEv2 EAP-MSCHAPv2 weryfikuje certyfikat serwera VPN.
Jeśli serwer VPN posiada zmienny publiczny IP lub posiada łącze zapasowe to zapoznaj się z przykładem VPN Host-LAN IKEv2 EAP z certyfikatem Let’s Encrypt w którym wykorzystywana jest usługa dynamicznego DNS do łączenia się z routerem przez adres domenowy.
Serwer VPN – router Vigor
Przejdź do zakładki System Maintenance >> Time and Date.
Zweryfikuj ustawienia czasu routera.
Użyj serwera czasu NTP.
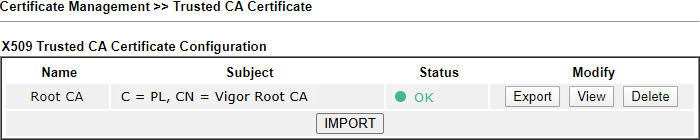
Przejdź do zakładki Certificate Management >> Trusted CA Certificate.
Pomiń ten krok jeśli masz już wygenerowany Root CA np. OpenVPN.
Utwórz Root CA.
Zapoznaj się z przykładem Certyfikat routera w oparciu o Root CA
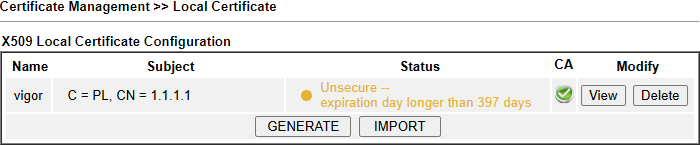
Przejdź do zakładki Certificate Management >> Local Certificate.
Wygeneruj żądanie certyfikatu i podpisz je przez Root CA.
Zapoznaj się z przykładem Certyfikat routera w oparciu o Root CA
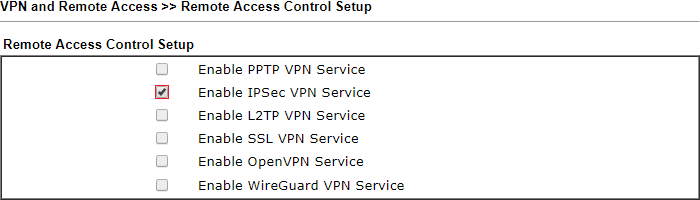
 Przejdź do zakładki VPN and Remote Access >> Remote Access Control.
Włącz obsługę protokołu IPsec.
Wyłącz nieużywane protokoły VPN.
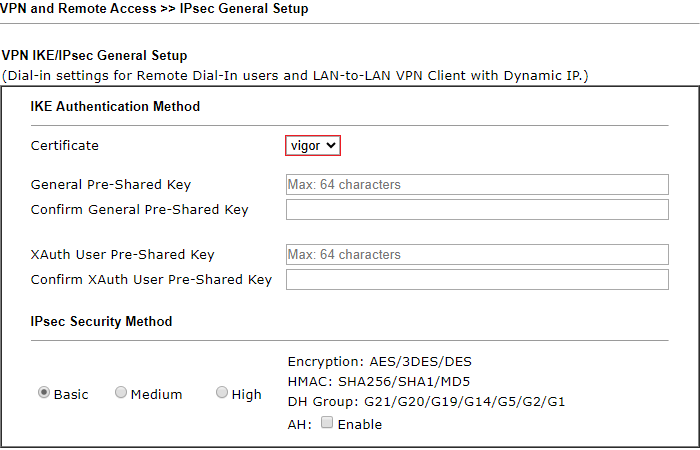
 Przejdź do zakładki VPN and Remote Access >> IPsec General Setup.
Wybierz certyfikat.
Windows domyślnie używa G2(1024-bit MODP) dla IKEv2 zatem nie wybieraj Medium lub High w IPsec Security Method.
Sprawdź Usługi i rejestr Windows dla VPN aby wymusić użycie G14 (2048-bit MODP).
 Przejdź do zakładki VPN and Remote Access >> Remote Dial-in User.
Kliknij dowolny indeks np. 1, aby stworzyć lokalne konto użytkownika VPN.
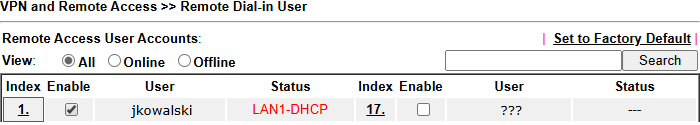 Wybierz/wypełnij następujące pola:
– Zaznacz Enable.
– W polu Idle Timeout wpisz 0 jeśli Vigor ma pozostawić połączenie pomimo braku ruchu.
– Jako akceptowany protokół zaznacz IPsec (IKEv1/IKEv2) oraz IKEv2 EAP.
– Wpisz nazwę użytkownika w polu Username (możliwe są różne formaty np. jkowalski, j.kowalski, jan.kowalski)
– Wpisz hasło polu Password
– Zaznacz Digital Signature(X.509)
 Oprócz określenia podsieci LAN z której klient otrzyma adresację, możesz przypisać klientowi stały IP np. 192.168.1.100, który będzie dla niego zarezerwowany.
Dzięki temu możesz również w łatwy sposób zastosować Filtrowanie ruchu VPN Host-LAN.
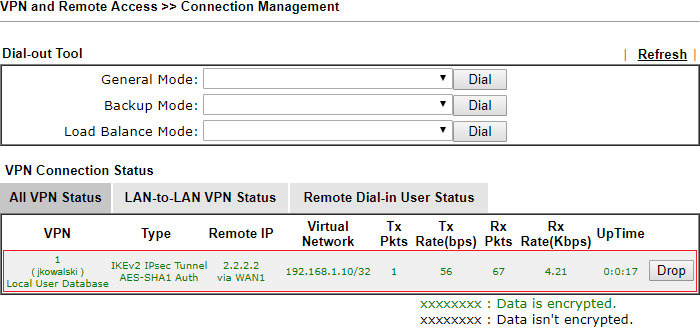
 Po zestawieniu połączenia przez klienta VPN przejdź do zakładki VPN and Remote Access >> Connection Management.
Klient VPN – Windows
Przykład IKEv2 EAP z Windows
Sprawdź Usługi i rejestr Windows dla VPN
Jeśli w ustawieniach routera w VPN and Remote Access >> IPsec General Setup wybrałeś Medium lub High w IPsec Securithy Method to wymuś użycie G14 (2048-bit MODP) w systemie Windows.
Przejdź do HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\RasMan\Parameters
Sprawdź (dodaj jeśli nie istnieje) NegotiateDH2048_AES256 (oczekiwana wartość wynosi 2)